
L’Administration de la Défense nationale marocaine alerte sur une faille de sécurité critique dans Docker Engine

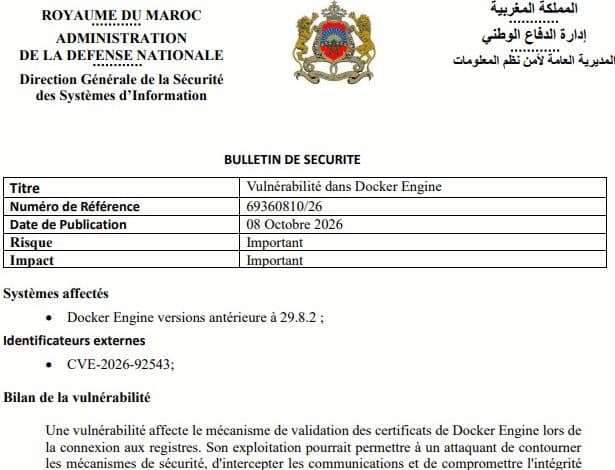
Nouvel avis de sécurité émis par la Direction générale des systèmes d’information au Maroc
Dans le cadre de son suivi continu des développements de la cybersécurité et de la protection des infrastructures sensibles, la Direction générale des systèmes de sécurité, relevant de l’Administration de la Défense nationale, a émis, sous la référence 69360810/26 en date du 08 octobre 2026, un bulletin de sécurité concernant une alerte technique sur une faille de sécurité détectée dans le moteur de conteneurs virtuel « Docker Engine ».
Nature de la vulnérabilité et risques potentiels pour les systèmes affectés
Selon les données contenues dans le bulletin officiel, la faille enregistrée sous l’identifiant externe CVE-2026-92543 affecte directement le mécanisme de validation des certificats numériques dans « Docker Engine » lors des connexions aux registres numériques. Le rapport avertit que l’exploitation de cette vulnérabilité pourrait permettre à des parties non autorisées de contourner les mesures de protection en vigueur, ainsi que d’intercepter les communications numériques et de compromettre l’intégrité et la fiabilité des images logicielles utilisées au sein de l’environnement d’exploitation.
Systèmes ciblés et mesures préventives requises
La liste des systèmes et versions affectés par cette faille comprend toutes les versions de Docker Engine antérieures à la version 29.8.2. Dans ce contexte, les autorités compétentes ont appelé à consulter le bulletin de sécurité officiel émis par l’éditeur du logiciel en date du 1er octobre 2026 pour prendre connaissance des détails du correctif et des solutions techniques proposées.
Évaluation des risques et impact sur la confidentialité des données
Cette menace est classée comme un risque à impact significatif. Ses répercussions potentielles incluent la violation des politiques de sécurité en place, ainsi que l’atteinte à la confidentialité et à l’intégrité du traitement des données, imposant aux administrateurs systèmes des entreprises de prendre les précautions et mesures techniques nécessaires pour éviter toute intrusion potentielle dans les infrastructures numériques.

💬 Partagez votre avis
Nous accueillons tous les commentaires constructifs et vous prions de rester courtois.
0 commentaire